Comment savoir si mon PC contient un virus ?
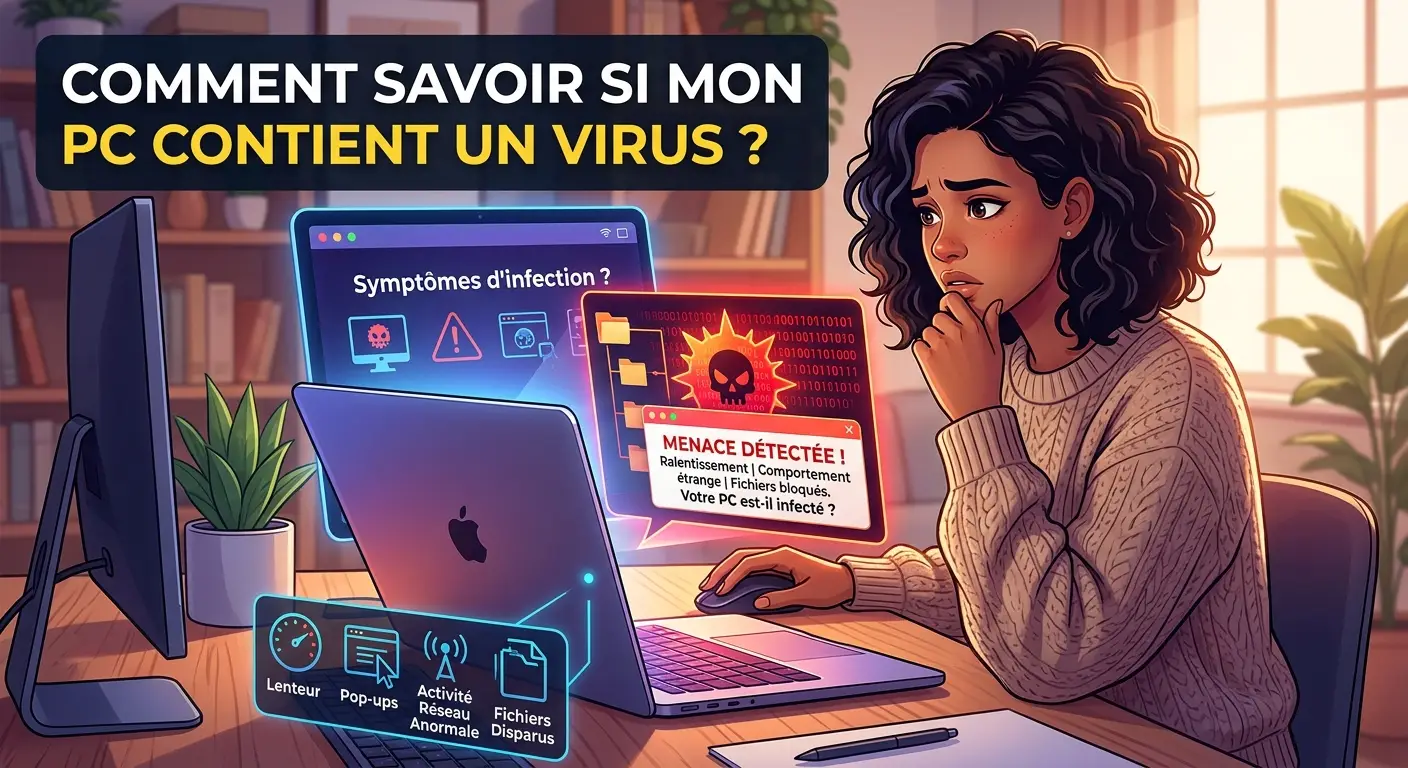
Votre ordinateur rame, des publicités s’affichent sans raison ou votre navigateur s’ouvre sur un site inconnu ? Ces comportements inhabituels
Chaque jour, des entreprises de toutes tailles sont prises pour cibles par des cybercriminels. Ces attaques ne sont plus réservées aux grands groupes. Les PME et ETI sont désormais dans le viseur. Comprendre comment un pirate s’introduit dans un système d’information, c’est la première étape pour s’en protéger.
Les techniques utilisées évoluent constamment. Elles exploitent aussi bien les failles technologiques que les comportements humains. En tant que chef d’entreprise, vous êtes responsable de la sécurité de vos données, de vos collaborateurs et de votre activité. Ignorer ces risques peut avoir des conséquences graves : pertes financières, atteinte à la réputation, sanctions réglementaires.
Cet article vous présente les principales portes d’entrée utilisées par les hackers. Il vous propose aussi des pistes concrètes pour renforcer la sécurité de votre entreprise.
Les cybercriminels disposent d’un arsenal varié. Certaines méthodes sont très sophistiquées. D’autres misent simplement sur la distraction ou la naïveté des utilisateurs.
Le phishing reste l’une des attaques les plus fréquentes. Un e-mail frauduleux imite une communication officielle : banque, administration, fournisseur. Le destinataire clique sur un lien ou ouvre une pièce jointe. En quelques secondes, le pirate accède au réseau de l’entreprise.
Les logiciels malveillants, ou malwares, constituent une autre menace majeure. Ils peuvent être installés à l’insu de l’utilisateur via un téléchargement, une clé USB ou un site compromis. Parmi eux, les ransomwares chiffrent les données et exigent une rançon pour les débloquer.
Les mots de passe compromis sont également une porte d’entrée courante. Des identifiants réutilisés ou trop simples permettent à un attaquant de se connecter directement aux outils internes. Il se fond alors dans la masse des utilisateurs légitimes.
Voici d’autres vecteurs d’attaque fréquemment rencontrés :
Ces méthodes peuvent se combiner. Un pirate peut d’abord voler des identifiants via du phishing, puis installer un malware pour s’ancrer dans le réseau. La discrétion est souvent leur meilleur allié.
La technologie seule ne suffit pas à protéger une entreprise. Les erreurs humaines représentent une part considérable des incidents de sécurité. Un collaborateur peu sensibilisé peut ouvrir une brèche sans même s’en rendre compte.
Le manque de formation est souvent en cause. Si vos équipes ne savent pas reconnaître un e-mail suspect, elles constituent un risque réel. Il en va de même pour les mauvaises pratiques liées aux mots de passe : utilisation du même identifiant partout, absence d’authentification à deux facteurs, partage de codes d’accès entre collègues.
Les failles organisationnelles jouent également un rôle. Des droits d’accès trop larges accordés à certains employés augmentent la surface d’attaque. Un compte avec des privilèges administrateurs mal protégé devient une cible prioritaire pour un attaquant.
Le télétravail a amplifié ces risques. Les connexions depuis des réseaux domestiques ou publics, sans VPN ni protection adaptée, exposent davantage les systèmes de l’entreprise. Les appareils personnels utilisés à des fins professionnelles représentent aussi une vulnérabilité.
Une fuite de données peut survenir même dans des organisations spécialisées en cybersécurité. Cela illustre bien que personne n’est à l’abri, quelle que soit la maturité numérique de la structure.
Pour limiter ces risques humains et organisationnels, plusieurs mesures s’imposent :
Face à des attaques de plus en plus sophistiquées, une approche globale s’impose. Il ne s’agit pas seulement d’installer un antivirus. La protection doit couvrir l’ensemble des points d’entrée potentiels.
La mise à jour régulière des logiciels est une priorité absolue. De nombreuses attaques exploitent des vulnérabilités connues, pour lesquelles des correctifs existent déjà. Ne pas appliquer ces patchs, c’est laisser une porte ouverte. Des solutions comme Avast Business Patch Management permettent d’automatiser ce processus et de centraliser la gestion des mises à jour sur l’ensemble du parc informatique.
La détection des menaces en temps réel est tout aussi essentielle. Les solutions modernes ne se contentent plus d’analyser les fichiers à la recherche de signatures connues. Elles surveillent les comportements suspects, analysent les flux réseau et alertent dès qu’une anomalie est détectée. Avast XDR (Extended Detection and Response) propose ce niveau de surveillance avancé, adapté aux environnements professionnels.
La sauvegarde régulière des données est une autre mesure incontournable. En cas d’attaque par ransomware, disposer de sauvegardes récentes et isolées permet de reprendre l’activité sans payer de rançon.
Voici un récapitulatif des bonnes pratiques à mettre en œuvre :
Protéger votre entreprise, c’est aussi choisir les bons outils. Avast Ultimate Business Security regroupe dans une seule solution la protection des endpoints, la gestion des patches, la surveillance réseau et bien d’autres fonctionnalités pensées pour les entreprises. C’est une réponse complète aux menaces actuelles.
Le phishing est une technique d’escroquerie par e-mail. Un pirate se fait passer pour un expéditeur de confiance afin de voler des identifiants ou d’installer un logiciel malveillant. Il est particulièrement dangereux car il cible les utilisateurs directement, contournant souvent les protections techniques. Un seul clic suffit à compromettre l’ensemble d’un réseau d’entreprise.
Certains signes peuvent alerter : ralentissement inhabituel des systèmes, connexions à des heures anormales, fichiers inaccessibles ou chiffrés, alertes émises par votre solution de sécurité. Dans de nombreux cas, les attaques restent silencieuses pendant des semaines avant d’être détectées. Une surveillance continue du réseau est donc indispensable pour réagir rapidement.
Oui, et de plus en plus. Les PME sont souvent perçues comme des cibles plus accessibles que les grandes entreprises, car leurs défenses sont généralement moins robustes. Elles peuvent aussi servir de point d’entrée vers des partenaires ou clients plus importants. Aucune entreprise n’est trop petite pour être attaquée.
Un antivirus classique analyse principalement les fichiers à la recherche de menaces connues. Une solution comme Avast Ultimate Business Security va bien au-delà : elle intègre la protection des endpoints, la gestion centralisée des mises à jour, la détection comportementale, la surveillance réseau et des outils de réponse aux incidents. C’est une approche globale adaptée aux enjeux des entreprises d’aujourd’hui.
En cas d’attaque par ransomware, il est conseillé d’isoler immédiatement les machines infectées du réseau pour limiter la propagation. Ne payez pas la rançon sans avis d’experts : cela ne garantit pas la récupération des données. Contactez un professionnel en cybersécurité, signalez l’incident aux autorités compétentes et activez votre plan de reprise d’activité si vous en disposez d’un.
Les cybermenaces ne disparaîtront pas. Elles continueront d’évoluer, de se diversifier et de se perfectionner. En tant que dirigeant, vous avez la responsabilité de protéger votre organisation, vos collaborateurs et vos clients. Attendre qu’une attaque survienne pour réagir, c’est prendre un risque considérable.
La bonne nouvelle, c’est que des solutions efficaces existent. Elles sont accessibles, pensées pour les entreprises et faciles à déployer. Il suffit de faire le premier pas.
Protégez votre entreprise contre les cybermenaces
Phishing, logiciels malveillants, mots de passe compromis… Les cybercriminels disposent de nombreuses méthodes pour s’introduire dans une entreprise. Avast Ultimate Business Security aide à protéger vos appareils, vos données et vos collaborateurs contre les menaces en ligne, grâce à une suite de fonctionnalités de sécurité conçues pour les entreprises.
Découvrez Avast Ultimate Business Security et renforcez la cybersécurité de votre entreprise.
Votre ordinateur rame, des publicités s’affichent sans raison ou votre navigateur s’ouvre sur un site inconnu ? Ces comportements inhabituels
Les cyberattaques touchent de plus en plus les particuliers. Parmi les menaces les plus redoutables, le ransomware occupe une place